```html
Pendant des années, les associations sans but lucratif (ASBL) ont occupé une place « confortable » sur la carte réglementaire de la République Dominicaine : supervisées sur le plan comptable, exigées sur le plan fiscal, et pratiquement invisibles pour le contrôle pénal et anti-blanchiment. Cette place n'existe plus.
En République Dominicaine, la Ley 74-2025 qui institue le nouveau Code Pénal rend pénalement responsable la personne morale — et une association en est une — pour les actes commis en son nom ou pour son compte, à son bénéfice direct ou indirect, par ses administrateurs, directeurs, membres ou employés. La partie qu'il convient de lire deux fois est la dernière : il suffit que le fait ait été rendu possible par une omission de contrôle ou de supervision. Il n'est pas nécessaire que le Conseil ait su quoi que ce soit.
Ce n'est pas une singularité dominicaine. La Recommandation 8 du GAFI identifie les organisations sans but lucratif comme un secteur vulnérable aux abus, et les cadres de la région avancent dans la même direction. Si votre organisation canalise des dons, de la coopération internationale ou des capitaux de tiers, la question n'est plus si cela s'applique à vous, mais ce que vous pouvez prouver le jour où on vous le demande.
Trois lois distinctes, une seule obligation de fond
Une ASBL qui déplace des fonds de tiers ne choisit pas quelle norme s'applique à elle. Par sa forme juridique et par son fonctionnement, elles s'appliquent toutes à la fois.
Norme | Ce qu'elle exige | Devant qui elle répond | Si elle ne se conforme pas |
|---|---|---|---|
Ley 74-2025 · Code Pénal | Adopter et mettre en œuvre un modèle d'organisation, de prévention et de gestion de la conformité, avant que le fait ne se produise | Juridiction pénale | Responsabilité pénale de l'association |
Ley 155-17 · ALA/CFT | Programme de prévention avec approche basée sur le risque, diligence raisonnable, bénéficiaire final, responsable de la conformité et signalement des opérations suspectes | Unité d'Analyse Financière | Sanction administrative et exclusion bancaire |
Ley 122-05 · Régime ASBL | Registre des membres, transparence de l'origine et de la destination des dons, états financiers audités | CASFL et DGII | Perte du statut et de l'exonération |
Un seul dossier, bien construit, peut satisfaire les trois superviseurs. Trois dossiers séparés garantissent qu'aucun n'est complet.
Il y a un point où les normes se croisent et qui est généralement négligé : un don international active les trois à la fois. Devant le CASFL et la DGII, il faut accréditer la transparence du donateur et la destination du fonds. Devant l'UAF, il faut accréditer la légitimité de l'origine et l'absence de stratification. C'est le même fait, mais ce sont deux questions distinctes, et la réponse comptable ne répond pas à la seconde.
Les trois niveaux d'un programme, et pourquoi le deuxième ne suffit pas
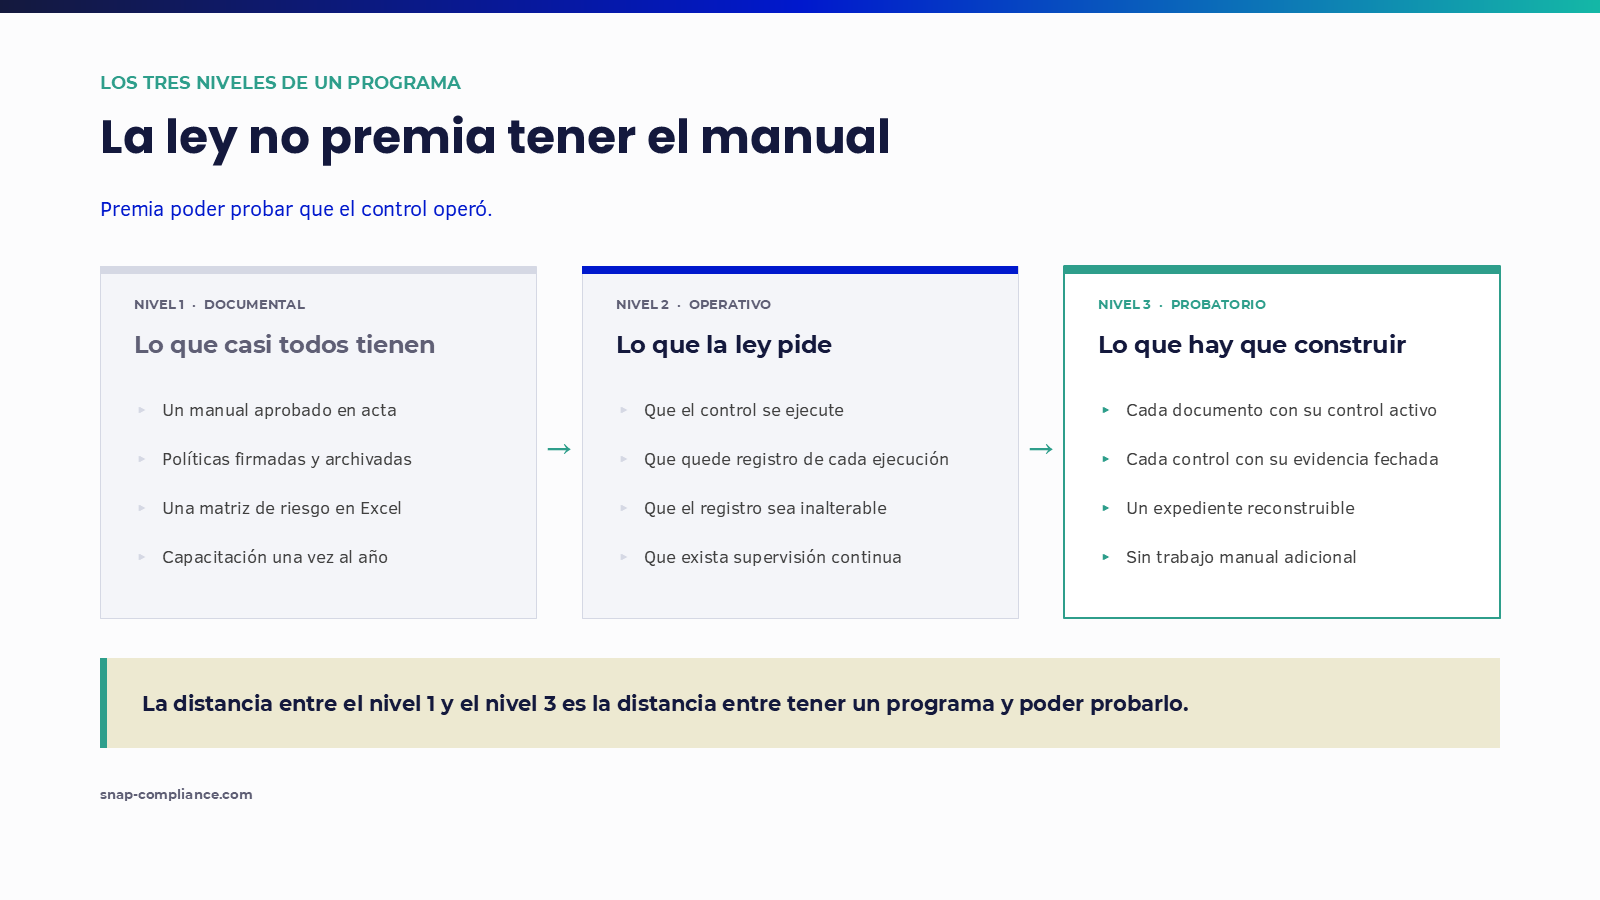
Presque toutes les organisations que nous avons examinées sont au même niveau.
La norme pénale ne demande pas un document : elle demande un modèle idoine, vérifié, auditable et avec supervision continue. Les quatre mots importent, et trois d'entre eux ne se satisfont pas avec un manuel approuvé. Ils ne se satisfont qu'en opérant et en laissant une trace.
Autrement dit : l'exonération ne se déclare pas, elle se prouve. Et elle se prouve avec des registres datés montrant que le contrôle a été exécuté, non avec le manuel qui dit qu'il devait être exécuté.
Où se situe le risque réel d'une ASBL qui canalise des capitaux
L'erreur la plus courante dans la construction d'un programme est de partir d'un catalogue générique de risques. La norme demande exactement le contraire : une approche basée sur le risque propre. Dans un réseau d'investissement, une fondation ou une association qui administre la coopération, l'exposition se concentre sur quatre points concrets.
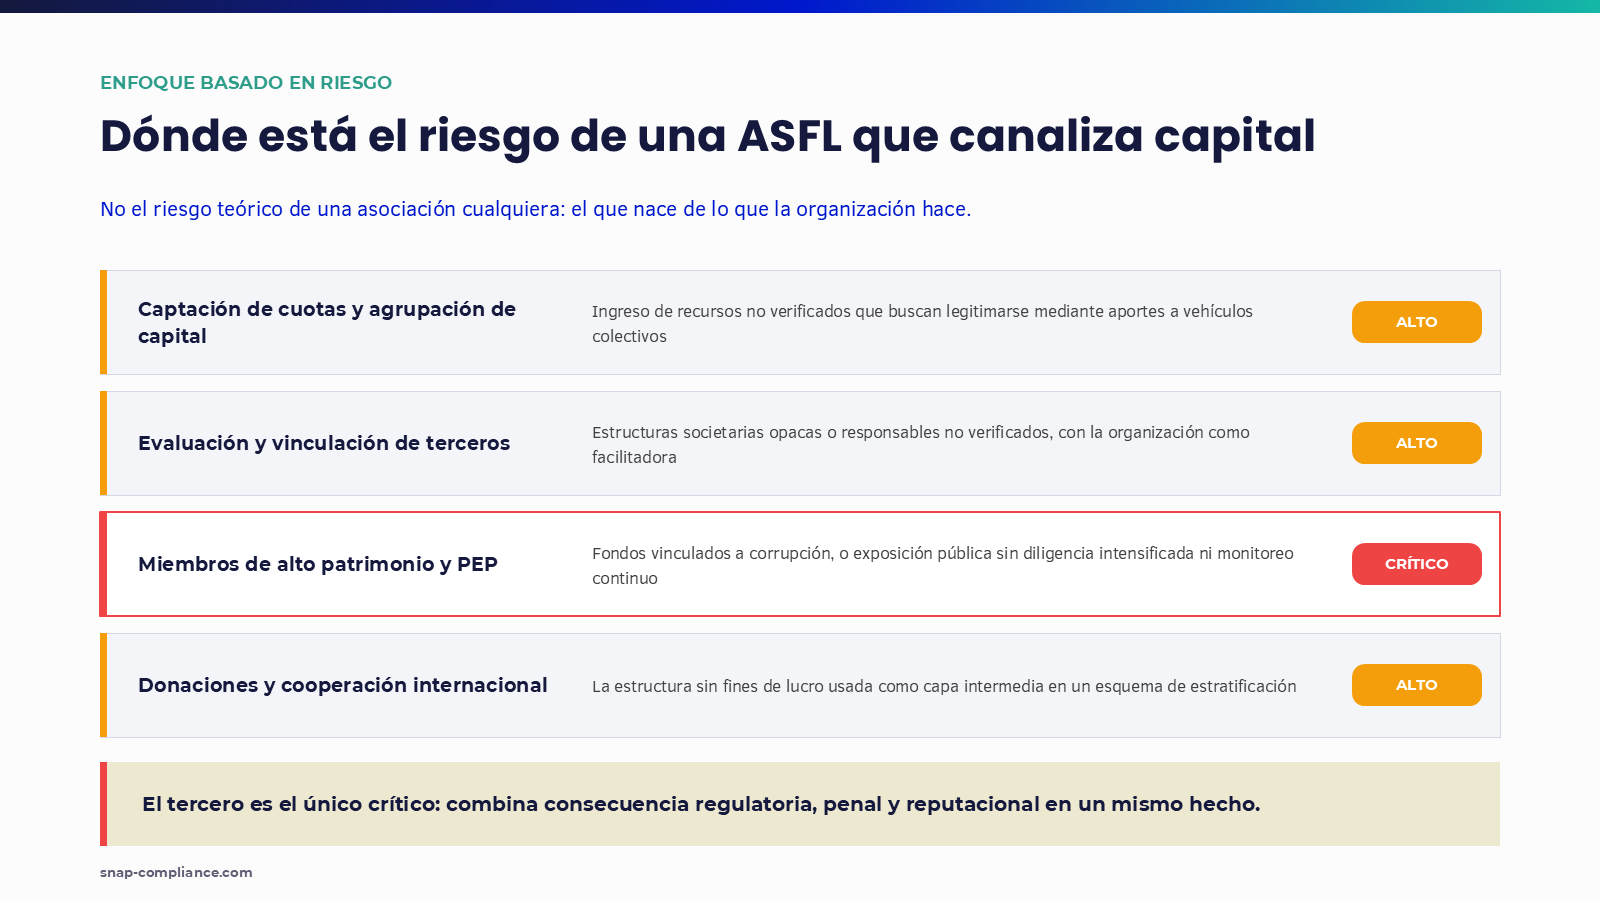
Le troisième est le seul critique, et la raison en est qu'il combine la conséquence réglementaire, pénale et réputationnelle dans un même fait. C'est aussi celui qui tolère le moins une vérification ponctuelle : le membre qui a adhéré propre en janvier et s'est retrouvé listé en août est, par définition, le cas qu'aucune vérification d'adhésion ne détecte.
Les 40 instruments que nous livrons (Technologie + Bibliothèque Documentaire + Formation)
Un programme complet pour une ASBL s'organise en trois couches qui se soutiennent mutuellement : gouvernance (qui répond ?), normative (que faut-il faire ?) et opération (comment s'exécute-t-on et comment le prouve-t-on ?). Elles se construisent dans cet ordre. Sauter la première laisse les deux autres sans soutien ; rester à la deuxième produit des documents que personne n'exécute.
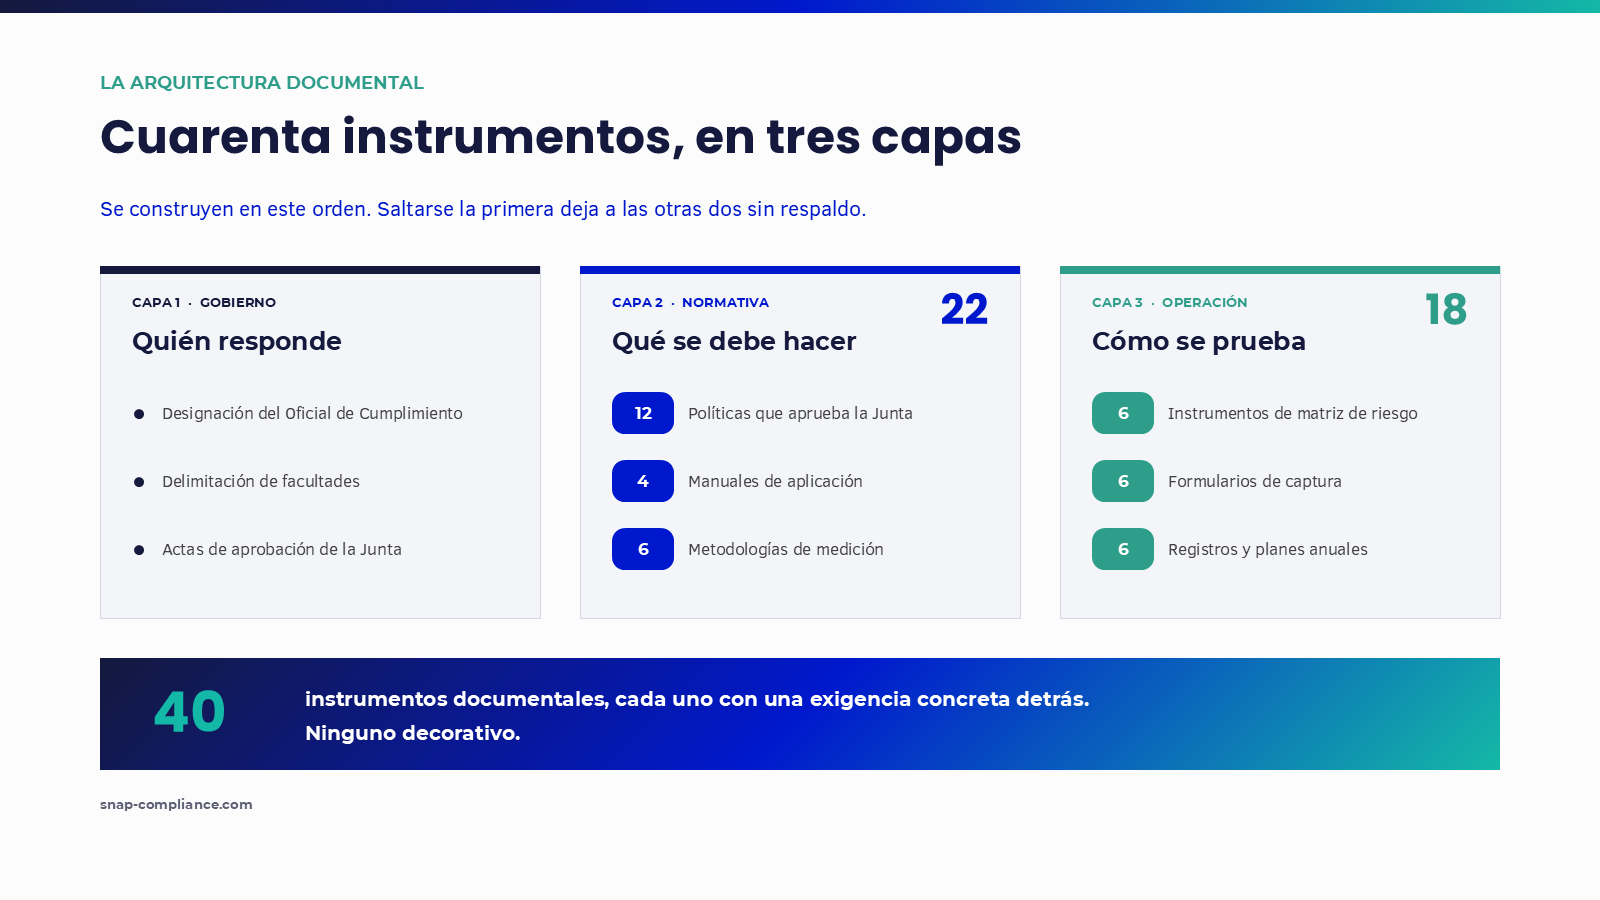
Ceci est le corps documentaire complet, pièce par pièce.
Groupe | Quantité | Ce qui se construit |
|---|---|---|
Politiques · approuvées par le Conseil | 12 | Conformité Normative et Prévention des Délits · Prévention du LA/FT · Code d'Éthique et de Conduite · Conflits d'Intérêts · Connaître votre Investisseur (KYC) · Connaître votre Contrepartie Commerciale (KYB) · Connaître votre Donateur (KYD) · Connaître votre Fournisseur (KYS) · Gestion des Alertes et Opérations Suspectes · Canal de Dénonciation et Protection du Lanceur d'Alerte · Conservation Documentaire et Dossier · Formation et Divulgation |
Manuels · comment et qui applique | 4 | Conformité Normative et Prévention des Délits · Prévention du LA/FT du sujet obligé · Fonctions du Responsable de la Conformité · Manuel d'Utilisation du système par profil |
Méthodologies · avec quel critère on mesure | 6 | Mesure du risque LA/FT par facteurs (échelle 5×5) · Mesure du risque opérationnel · Risque pénal · Diligence raisonnable et diligence renforcée · Segmentation et qualification des contreparties · Conception et évaluation de l'efficacité des contrôles |
Mesure et contrôles | 6 | Catalogue des facteurs de risque · Matrice de risque inhérent · Inventaire des contrôles et leur évaluation · Matrice de risque résiduel · Carte thermique inhérente par rapport au résiduel · Échelle d'appétit et de tolérance au risque |
Formulaires · capture d'information | 6 | KYC de membre ou investisseur · KYB d'entreprise et responsables · KYS de donateur et fournisseur · Déclaration sur l'honneur d'origine des fonds · Profilage PEP · Checklist documentaire par contrepartie |
Registres et plans · preuve | 6 | Format d'analyse et de décision de ROS · Procès-verbal du Comité de Conformité · Registre des formations par personne · Plan Annuel de Travail du Responsable · Programme Annuel d'Audit · Dossier électronique par contrepartie |
Total | 40 |
Deux observations sur ce tableau, car c'est là que se commettent les erreurs coûteuses :
L'ordre n'est pas décoratif. Facteurs, inhérent, contrôles, résiduel. L'inverser produit une matrice qu'on ne peut soutenir devant personne.
La politique de conflits d'intérêts est celle qui est le plus souvent omise et celle qui est la plus nécessaire. Dans un réseau d'investissement ou dans une association qui adjuge des fonds, celui qui évalue participe aussi. Sans cette politique, le reste du programme a un trou au centre.
Où cesse-t-il d'être du papier ? : le document et son contrôle actif
C'est la partie qui distingue un programme qu'on peut prouver d'un programme qu'on peut seulement montrer et comment la technologie de Snap Compliance nous aide à gérer tout cela. Chaque document du corps normatif a un point où il se convertit en un contrôle qui s'exécute et laisse une trace, sans travail manuel supplémentaire, et de manière automatisée.
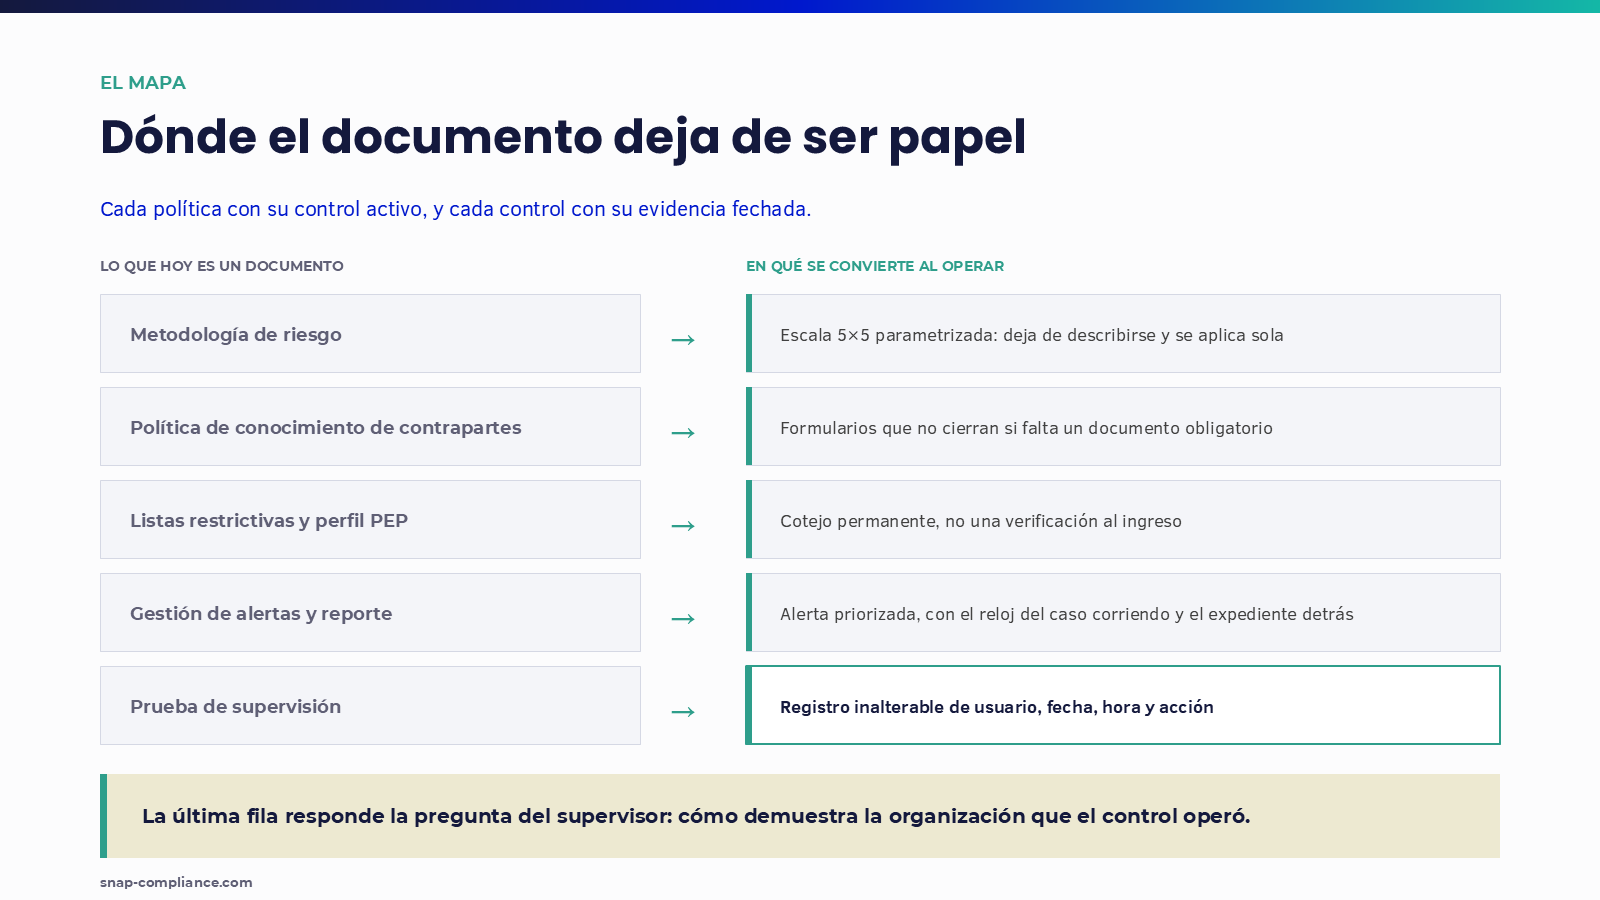
Couche | Document | En quoi il se convertit dans le Compliance OS (Snap Compliance) |
|---|---|---|
Gouvernance | Désignation du Responsable et délimitation des pouvoirs | Profils, permissions et séparation des fonctions par rôle, appliqués à chaque écran |
Normative | Méthodologie d'évaluation des risques | Échelle 5×5 paramétrée : cesse de se décrire et s'applique d'elle-même à chaque contrepartie |
Normative | Politique de connaissance des contreparties | Flux KYC, KYB, KYD et KYS configurés avec leur checklist obligatoire |
Opération | Formulaires et checklist documentaire | Formulaires numériques qui ne se ferment pas s'il manque un document obligatoire |
Opération | Listes restrictives et profilage PEP | Vérification permanente par rapport aux listes internationales et locales, avec le délai après cessation déjà compté |
Opération | Matrice de risques et carte thermique | Recalcul automatique dès qu'une donnée de la contrepartie change |
Opération | Gestion des alertes et flux de ROS | Alerte priorisée, cas avec horloge de service en cours d'exécution et dossier de décision complet |
Opération | Canal de dénonciation | Réception anonyme et chiffrée, avec traçabilité du cas |
Transversal | Dossier et preuve de supervision | Registre inaltérable d'utilisateur, date, heure et action |
La dernière ligne répond à la question d'un tribunal ou d'un superviseur : comment l'organisation prouve-t-elle que le contrôle a fonctionné ?. Toutes les précédentes produisent la donnée ; celle-ci la transforme en preuve.
Il vaut la peine de s'arrêter sur trois lignes.
La vérification permanente par rapport aux listes, elle doit être quotidienne !, est la seule chose qui couvre le cas du membre qui change de statut après son adhésion. Un document ne peut rien vérifier, et une vérification à l'adhésion ne photographie qu'un instant.
La matrice vivante change la nature de l'instrument. Ce qui change n'est pas la formule — probabilité par impact reste probabilité par impact — mais chaque bande arrive avec son protocole déjà attaché : un risque critique bloque la vinculación et notifie le Conseil sans attendre que quelqu'un lise la matrice le mois prochain.
Le flux de ROS sépare avec soin ce que le système automatise de ce qu'une personne décide. L'horloge de l'accord de service et le dossier complet de la décision sont soutenus par la plateforme. Si l'opération est suspecte et si elle est signalée, c'est le Responsable de la Conformité qui le décide. Cela ne s'automatise pas, et celui qui dit le contraire n'a pas compris la norme.
Comment mettre en œuvre le Programme de Conformité ? : quatre phases, chacune avec un livrable fonctionnel
Phase | Ce qui reste livré et vérifiable |
|---|---|
1 · Diagnostic et démarrage | Système paramétré, architecture des rôles et matrice des permissions approuvée, catalogue des utilisateurs actif, portée des listes restrictives définie |
2 · Matrices et protocoles | Matrices de risque pénal et LA/FT chargées, échelle 5×5 et seuils validés, protocoles KYC/KYB/KYD/KYS opérationnels, politiques et manuels présentés au Conseil |
3 · Activation des contrôles | Base historique épurée, vérification permanente en cours, canal de dénonciation ouvert, traçabilité prouvée |
4 · Gouvernance et rapports | Formation par rôle de gouvernance, simulation complète de ROS, dossier auditable modèle, plans annuels en opération |
Un avertissement que nous préférons donner au début et non en cours de route : la Phase 3 inclut l'épuration de la base historique, et c'est celle qui apporte généralement des résultats. Quelqu'un qui apparaît aujourd'hui sur une liste, un responsable avec des antécédents, un dossier vide d'il y a trois ans. C'est ce qu'on attend, et c'est exactement la raison pour laquelle on le fait. L'anticiper transforme un résultat futur en la confirmation que le système fonctionne.
Il y a un seul prérequis qui conditionne le démarrage : la désignation du Responsable de la Conformité avec un mandat réel. Ce n'est pas une formalité. Si cette personne peut être révoquée par décision simple le jour où elle veto une vinculación importante, son autonomie est nominale, et un superviseur le détecte à la première entrevue.
Ce que nous ne promettons pas, c'est important de le comprendre !
Nous préférons le dire à la première conversation et non quand une discordance apparaît.
Aucun programme n'immunise contre la responsabilité pénale. L'exonération est sujette à preuve.
Celui qui évalue l'idoneité d'un programme est un tribunal, pas un fournisseur. Personne ne peut garantir ce résultat par contrat.
Le jugement professionnel ne s'automatise pas. La décision de signaler une opération suspecte appartient au Responsable de la Conformité.
Ce que nous livrons, c'est l'autre moitié du problème, celle que presque personne n'a résolue : la preuve, datée et inaltérable, que le contrôle a fonctionné.
Un fournisseur qui vous promet l'immunité pénale vous vend quelque chose qu'il ne peut pas livrer
Le corps documentaire, complet
Snap Compliance vous fournit la BIBLIOTHÈQUE DOCUMENTAIRE avec 40 instruments pour commencer immédiatement, nous vous fournissons une FORMATION sur la façon de gérer ces 40 instruments et nous mettons en œuvre la TECHNOLOGIE pour que vous puissiez gérer de manière agile vos programmes de Conformité.
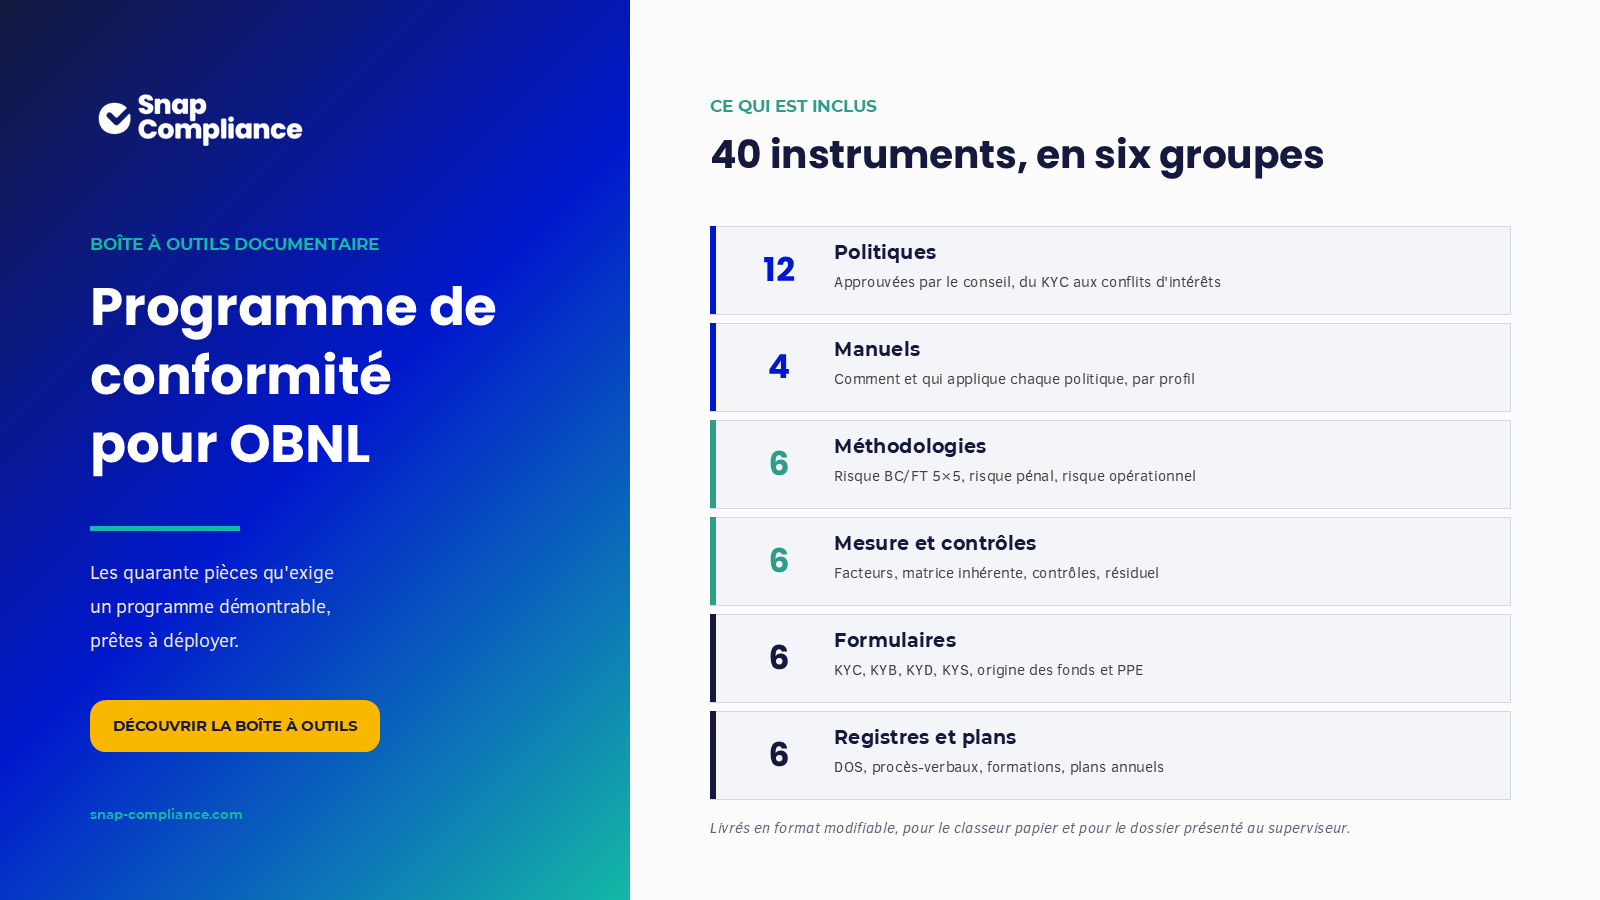 Les quarante pièces sont livrées en format modifiable, pour le dossier physique et pour le dossier présenté au superviseur, et chacune reste connectée au contrôle qui l'exécute dans le Compliance OS.
Pour commencer
Si vous dirigez une ASBL, une fondation ou un réseau qui canalise des fonds de tiers, il y a trois questions qu'il vaut la peine de se poser avant toute autre :
Avez-vous désigné un Responsable de la Conformité avec des pouvoirs écrits, ou seulement un responsable de fait ?
Si un superviseur vous demandait aujourd'hui le dossier complet d'une contrepartie vinculée il y a deux ans, pourriez-vous le reconstituer ?
Combien de temps faut-il à votre organisation pour découvrir qu'un membre a été inclus dans une liste restrictive ?
Si l'une de ces trois vous met mal à l'aise, parlons-en : parlez avec un spécialiste.
Contenu informatif sur le cadre normatif dominicain applicable aux associations sans but lucratif. Ne constitue pas un avis juridique. Chaque organisation doit valider l'application concrète de ces obligations avec son conseiller juridique et son Responsable de la Conformité.
```