Durante años, las asociaciones sin fines de lucro (ASFL) ocuparon un lugar "cómodo" en el mapa regulatorio de la República Dominicana: supervisadas en lo contable, exigidas en lo tributario, y prácticamente invisibles para el escrutinio penal y antilavado. Ese lugar dejó de existir.
En República Dominicana, la Ley 74-2025 que instituye el nuevo Código Penal hace penalmente imputable a la persona jurídica —y una asociación lo es— por los actos cometidos en su nombre o por su cuenta, en su beneficio directo o indirecto, por sus administradores, directores, miembros o empleados. La parte que conviene leer dos veces es la última: basta con que el hecho se haya posibilitado por una omisión de control o de supervisión. No hace falta que la Junta supiera nada.
Esto no es una singularidad dominicana. La Recomendación 8 del GAFI identifica a las organizaciones sin fines de lucro como un sector vulnerable al uso indebido, y los marcos de la región avanzan en la misma dirección. Si su organización canaliza donaciones, cooperación internacional o capital de terceros, la pregunta ya no es si le aplica, sino qué puede probar el día que se lo pregunten.
Tres leyes distintas, una sola obligación de fondo
Una ASFL que mueve dinero de terceros no elige cuál norma le aplica. Por su figura jurídica y por su operación, le aplican todas a la vez.
Norma | Qué exige | Ante quién responde | Si no cumple |
|---|---|---|---|
Ley 74-2025 · Código Penal | Adoptar e implementar un modelo de organización, prevención y gestión del cumplimiento, antes de que ocurra el hecho | Jurisdicción penal | Responsabilidad penal de la asociación |
Ley 155-17 · ALA/CFT | Programa de prevención con enfoque basado en riesgo, debida diligencia, beneficiario final, oficial de cumplimiento y reporte de operaciones sospechosas | Unidad de Análisis Financiero | Sanción administrativa y exclusión bancaria |
Ley 122-05 · Régimen ASFL | Registro de miembros, transparencia del origen y destino de donaciones, estados financieros auditados | CASFL y DGII | Pérdida del estatus y de la exención |
Un solo expediente, bien construido, puede satisfacer a los tres supervisores. Tres expedientes separados garantizan que ninguno esté completo.
Hay un punto donde las normas se cruzan y que suele pasarse por alto: una donación internacional activa las tres a la vez. Ante el CASFL y la DGII hay que acreditar la transparencia del donante y el destino del fondo. Ante la UAF hay que acreditar la legitimidad del origen y la ausencia de estratificación. Es el mismo hecho, pero son dos preguntas distintas, y la respuesta contable no contesta la segunda.
Los tres niveles de un programa, y por qué el segundo no alcanza
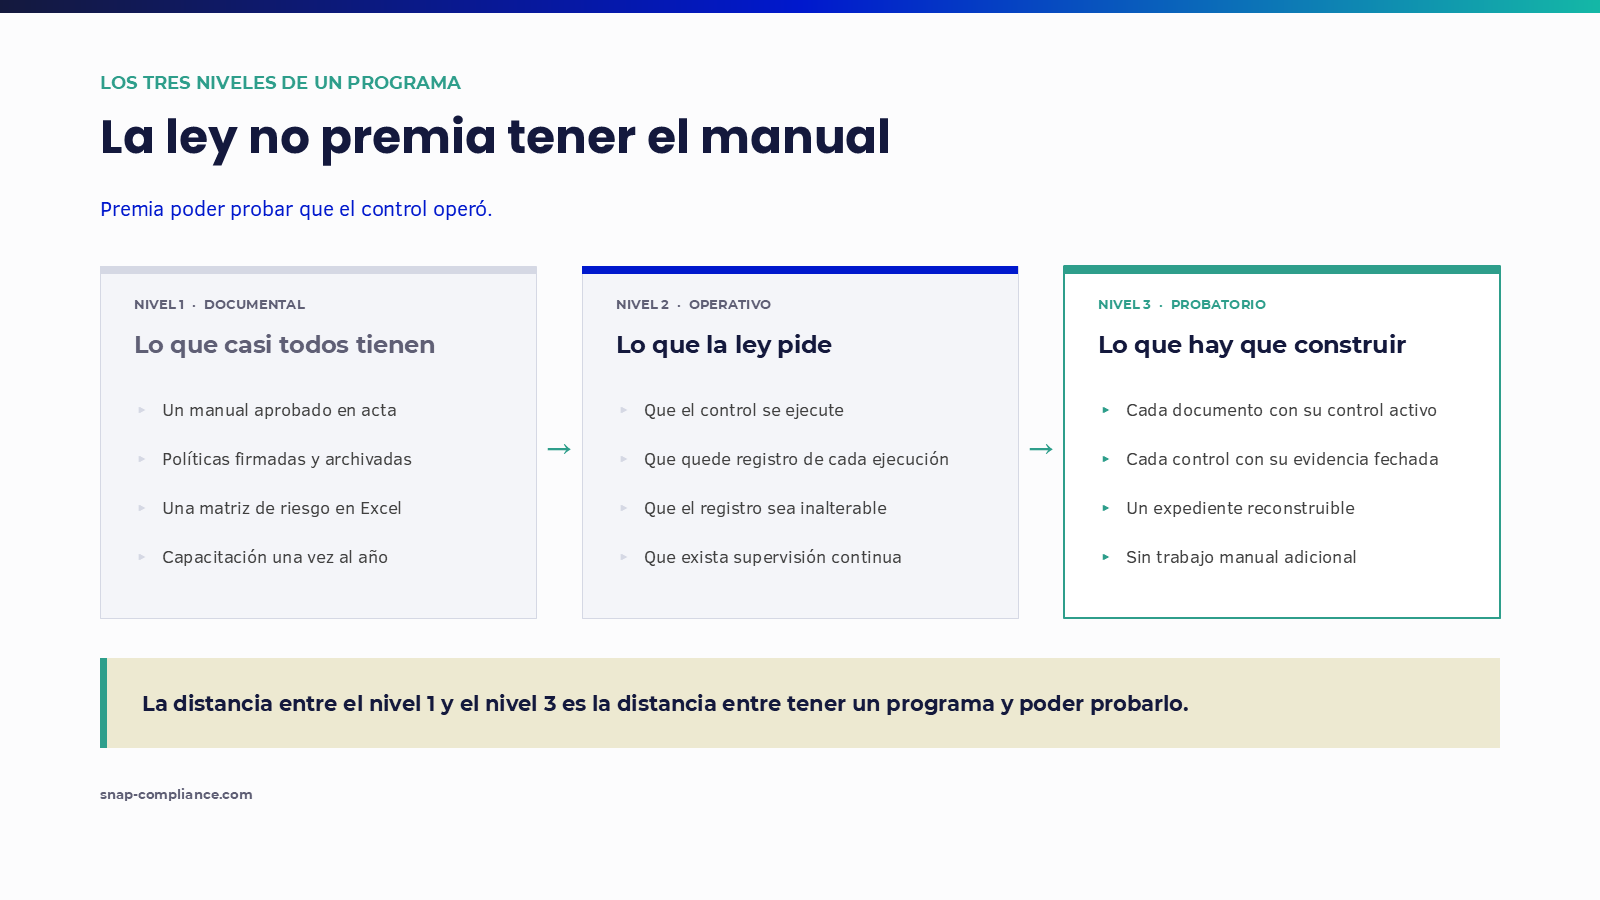
Casi todas las organizaciones que revisamos están en el mismo escalón.
La norma penal no pide un documento: pide un modelo idóneo, verificado, auditable y con supervisión continua. Las cuatro palabras importan, y tres de ellas no se cumplen con un manual aprobado. Solo se cumplen operando y dejando rastro.
Dicho de otro modo: la eximente no se declara, se prueba. Y se prueba con registros fechados de que el control se ejecutó, no con el manual que dice que debía ejecutarse.
Dónde está el riesgo real de una ASFL que canaliza capital
El error más común al construir un programa es partir de un catálogo genérico de riesgos. La norma pide exactamente lo contrario: un enfoque basado en el riesgo propio. En una red de inversión, una fundación o una asociación que administra cooperación, la exposición se concentra en cuatro puntos concretos.
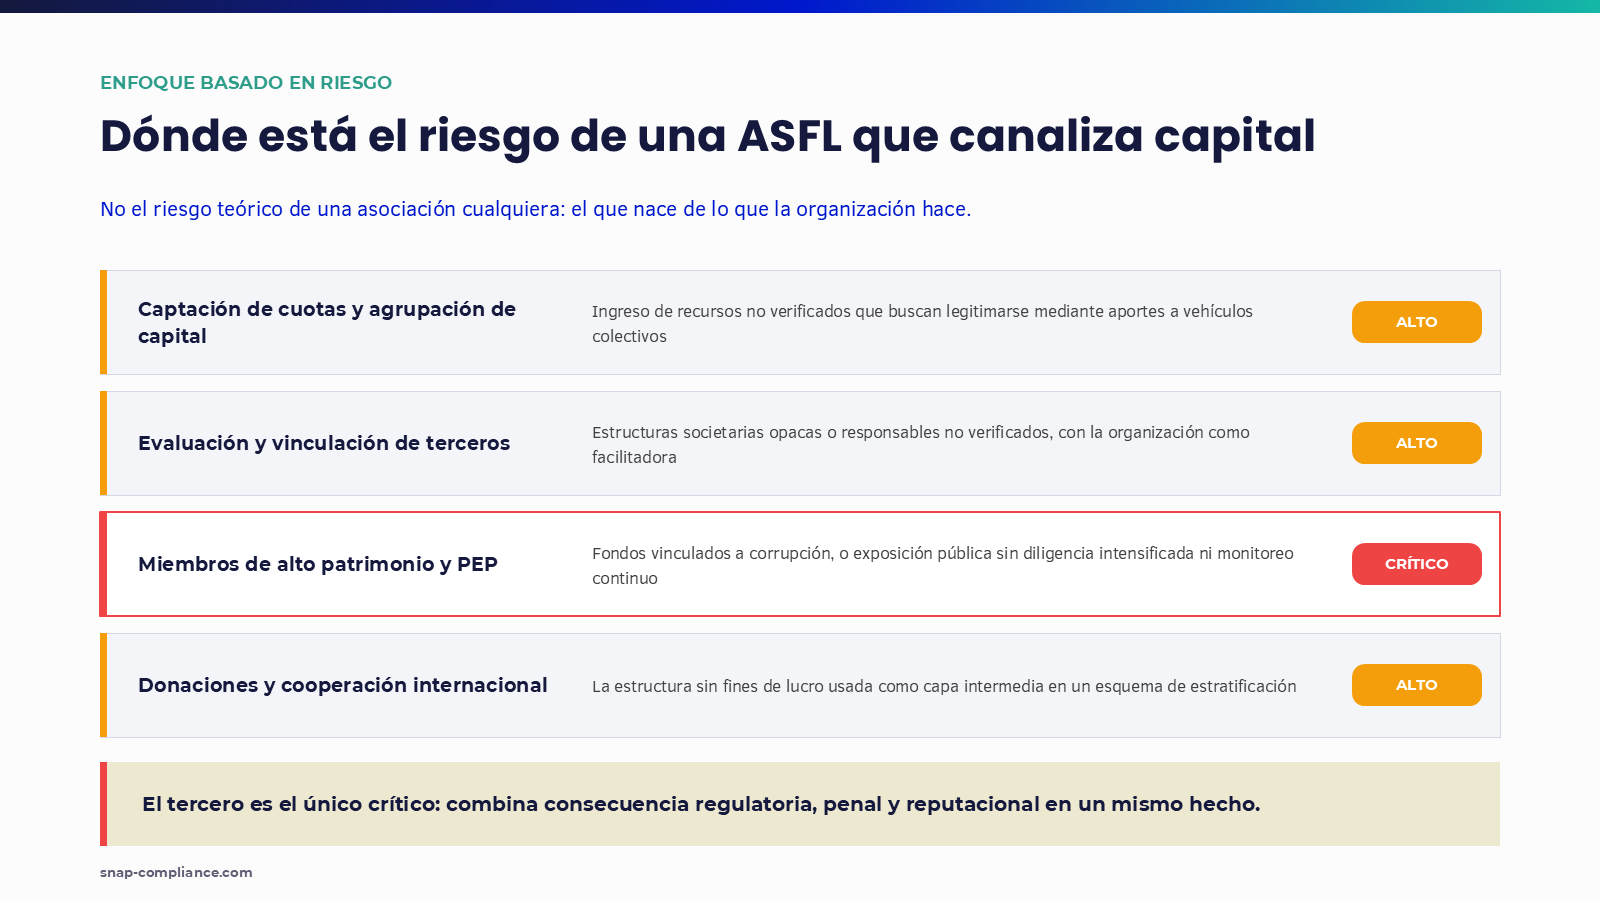
El tercero es el único crítico, y la razón es que combina consecuencia regulatoria, penal y reputacional en un mismo hecho. Es también el que menos tolera una verificación puntual: el miembro que ingresó limpio en enero y quedó listado en agosto es, por definición, el caso que ninguna revisión de ingreso detecta.
Los 40 instrumentos que entregamos (Tecnología + Biblioteca Documental + Capacitación)
Un programa completo para una ASFL se organiza en tres capas que se sostienen entre sí: gobierno (¿quién responde?), normativa (¿qué se debe hacer¡) y operación (¿cómo se ejecuta y se prueba?). Se construyen en ese orden. Saltarse la primera deja a las otras dos sin respaldo; quedarse en la segunda produce documentos que nadie ejecuta.
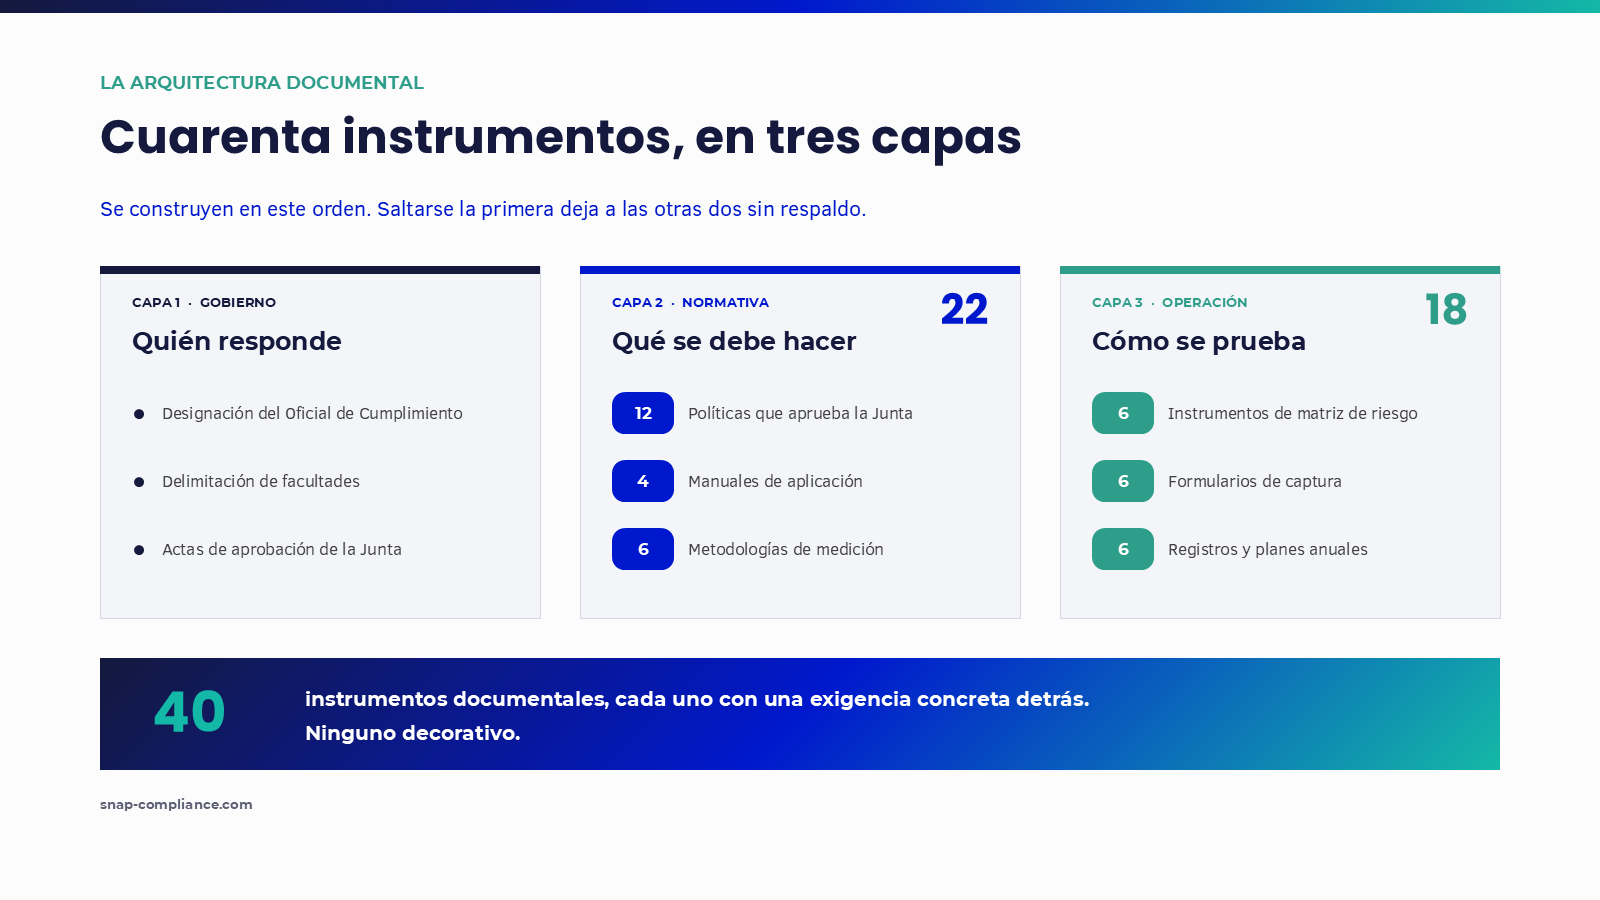
Este es el cuerpo documental completo, pieza por pieza.
Grupo | Cantidad | Qué se construye |
|---|---|---|
Políticas · aprobadas por la Junta | 12 | Cumplimiento Normativo y Prevención de Delitos · Prevención de LA/FT · Código de Ética y Conducta · Conflictos de Interés · Conozca a su Inversionista (KYC) · Conozca a su Contraparte de Negocio (KYB) · Conozca a su Donante (KYD) · Conozca a su Proveedor (KYS) · Gestión de Alertas y Operaciones Sospechosas · Canal de Denuncias y Protección al Denunciante · Conservación Documental y Expediente · Capacitación y Divulgación |
Manuales · cómo y quién aplica | 4 | Cumplimiento Normativo y Prevención de Delitos · Prevención de LA/FT del sujeto obligado · Funciones del Oficial de Cumplimiento · Manual de Usuario del sistema por perfil |
Metodologías · con qué criterio se mide | 6 | Medición de riesgo LA/FT por factores (escala 5×5) · Medición de riesgo operativo · Riesgo penal · Debida diligencia y diligencia intensificada · Segmentación y calificación de contrapartes · Diseño y evaluación de efectividad de controles |
Medición y controles | 6 | Catálogo de factores de riesgo · Matriz de riesgo inherente · Inventario de controles y su evaluación · Matriz de riesgo residual · Mapa de calor inherente contra residual · Escala de apetito y tolerancia al riesgo |
Formularios · captura de información | 6 | KYC de miembro o inversionista · KYB de empresa y responsables · KYS de donante y proveedor · Declaración jurada de origen de fondos · Perfilamiento PEP · Checklist documental por contraparte |
Registros y planes · evidencia | 6 | Formato de análisis y decisión de ROS · Acta de Comité de Cumplimiento · Registro de capacitaciones por persona · Plan Anual de Trabajo del Oficial · Programa Anual de Auditoría · Expediente electrónico por contraparte |
Total | 40 |
Dos observaciones sobre esta tabla, porque es donde se cometen los errores caros:
El orden no es decorativo. Factores, inherente, controles, residual. Invertirlo produce una matriz que no se puede sustentar ante nadie.
La política de conflictos de interés es la que más se omite y la que más se necesita. En una red de inversión o en una asociación que adjudica fondos, quien evalúa también participa. Sin esa política, el resto del programa tiene un agujero en el centro.
¿Dónde deja de ser papel?: el documento y su control activo
Esta es la parte que distingue un programa que se puede probar de uno que solo se puede mostrar y ¿cómo la tecnología de Snap Compliance? nos ayuda a gestionar todo esto. Cada documento del cuerpo normativo tiene un punto donde se convierte en un control que se ejecuta y deja rastro, sin trabajo manual adicional, y de forma automatizada.
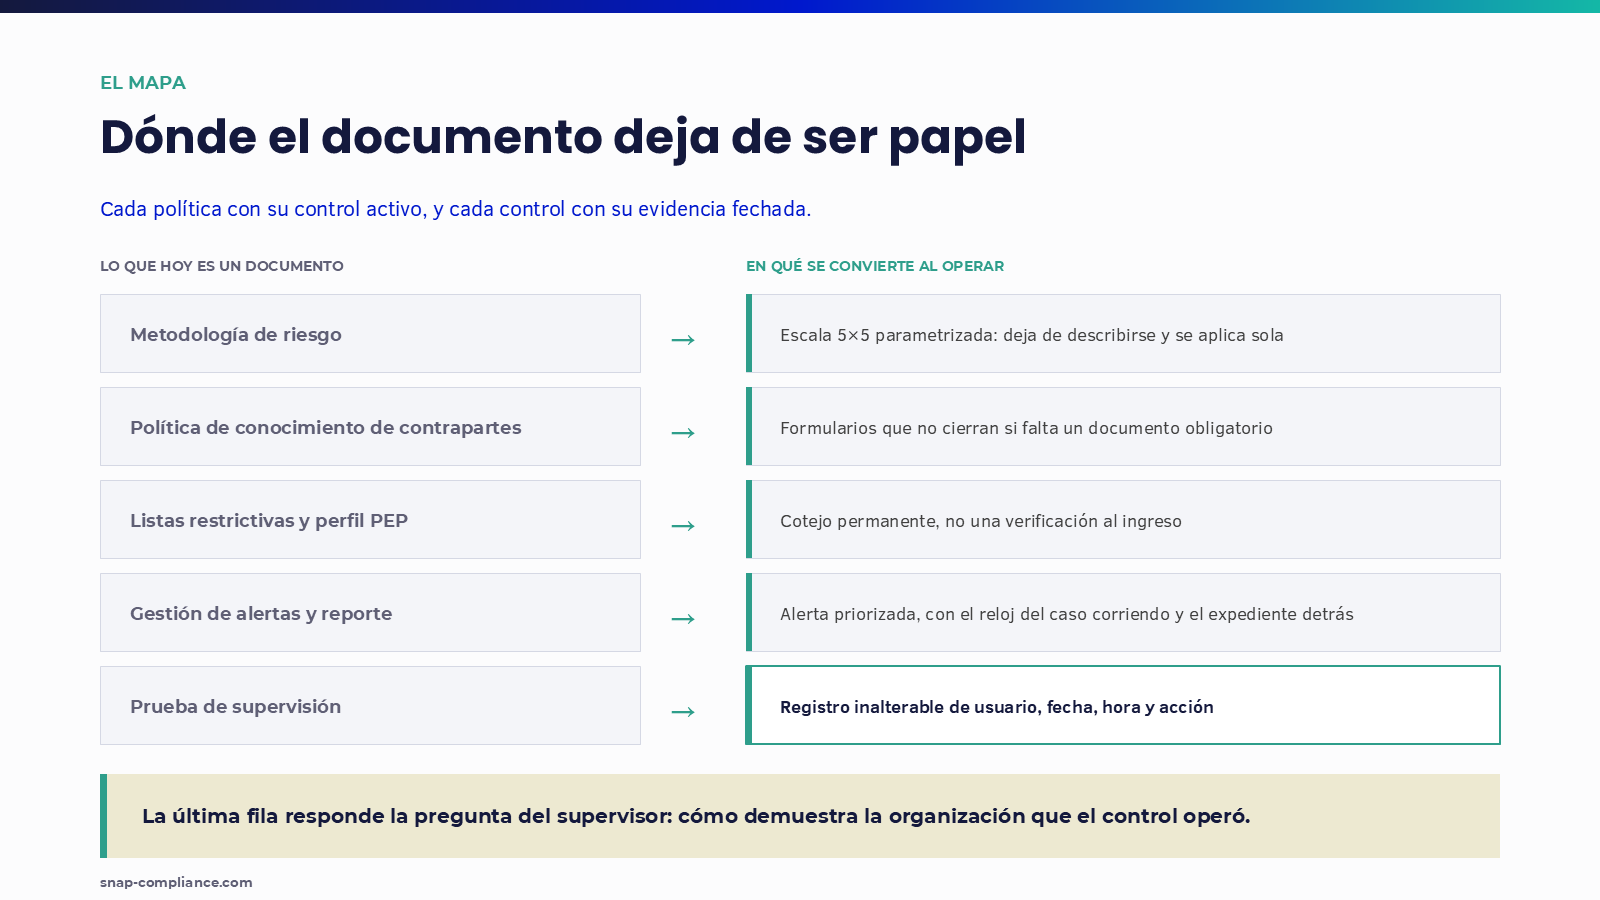
Capa | Documento | En qué se convierte dentro del Compliance OS (Snap Compliance) |
|---|---|---|
Gobierno | Designación del Oficial y delimitación de facultades | Perfiles, permisos y segregación de funciones por rol, aplicados en cada pantalla |
Normativa | Metodología de evaluación de riesgos | Escala 5×5 parametrizada: deja de describirse y se aplica sola a cada contraparte |
Normativa | Política de conocimiento de contrapartes | Flujos KYC, KYB, KYD y KYS configurados con su checklist obligatorio |
Operación | Formularios y checklist documental | Formularios digitales que no cierran si falta un documento obligatorio |
Operación | Listas restrictivas y perfilamiento PEP | Cotejo permanente contra listas internacionales y locales, con el plazo posterior al cese ya contado |
Operación | Matriz de riesgos y mapa de calor | Recálculo automático en cuanto cambia un dato de la contraparte |
Operación | Gestión de alertas y flujo de ROS | Alerta priorizada, caso con reloj de servicio corriendo y expediente de decisión completo |
Operación | Canal de denuncias | Recepción anónima y cifrada, con trazabilidad del caso |
Transversal | Expediente y prueba de supervisión | Registro inalterable de usuario, fecha, hora y acción |
La última fila es la que responde la pregunta de un tribunal o de un supervisor: ¿cómo demuestra la organización que el control operó?. Todas las anteriores producen el dato; esa lo vuelve prueba.
Vale la pena detenerse en tres filas.
El cotejo permanente contra listas, ¡debe ser diario!, es lo único que cubre el caso del miembro que cambia de estatus después de haber ingresado. Un documento no puede cotejar nada, y una verificación al ingreso solo fotografía un instante.
La matriz viva cambia la naturaleza del instrumento. Lo que cambia no es la fórmula —probabilidad por impacto sigue siendo probabilidad por impacto— sino que cada banda llega con su protocolo ya atado: un riesgo crítico bloquea la vinculación y notifica a la Junta sin esperar a que alguien lea la matriz el mes que viene.
El flujo de ROS separa con cuidado lo que automatiza el sistema de lo que decide una persona. El reloj del acuerdo de servicio y el expediente completo de la decisión los sostiene la plataforma. Si la operación es sospechosa y si se reporta lo decide el Oficial de Cumplimiento. Eso no se automatiza, y quien diga lo contrario no entendió la norma.
¿Cómo se implementa el Programa de Compliance?: cuatro fases, cada una con un entregable funcionando
Fase | Qué queda entregado y verificable |
|---|---|
1 · Diagnóstico y arranque | Sistema parametrizado, arquitectura de roles y matriz de permisos aprobada, catálogo de usuarios activo, alcance de listas restrictivas definido |
2 · Matrices y protocolos | Matrices de riesgo penal y LA/FT cargadas, escala 5×5 y umbrales validados, protocolos KYC/KYB/KYD/KYS operativos, políticas y manuales presentados a la Junta |
3 · Activación de controles | Base histórica depurada, cotejo permanente en marcha, canal de denuncias abierto, trazabilidad probada |
4 · Gobernanza y reportes | Capacitación por rol de gobierno, simulacro completo de ROS, expediente auditable modelo, planes anuales en operación |
Una advertencia que preferimos dar al inicio y no sobre la marcha: la Fase 3 incluye la depuración de la base histórica, y es la que suele traer hallazgos. Alguien que hoy aparece en una lista, un responsable con antecedentes, un expediente vacío de hace tres años. Es lo esperable, y es exactamente la razón por la que se hace. Anticiparlo convierte un hallazgo futuro en la confirmación de que el sistema funciona.
Hay un único requisito que condiciona el arranque: la designación del Oficial de Cumplimiento con mandato real. No es un trámite. Si esa persona puede ser removida por decisión simple el día que veta una vinculación importante, su autonomía es nominal, y un supervisor lo detecta en la primera entrevista.
Lo que no prometemos, ¡es importante comprenderlo!
Preferimos decirlo en la primera conversación y no cuando aparezca una discrepancia.
Ningún programa inmuniza frente a la responsabilidad penal. La eximente está sujeta a prueba.
Quien valora la idoneidad de un programa es un tribunal, no un proveedor. Nadie puede garantizar ese resultado por contrato.
El criterio profesional no se automatiza. La decisión de reportar una operación sospechosa es del Oficial de Cumplimiento.
Lo que sí entregamos es la otra mitad del problema, que es la que casi nadie tiene resuelta: la prueba, fechada e inalterable, de que el control operó.
Un proveedor que le promete inmunidad penal le está vendiendo algo que no puede entregar
El cuerpo documental, completo
Snap Compliance le brinda la BIBLIOTECA DOCUMENTAL con 40 instrumentos para iniciar de inmediato, le brindamos CAPACITACIÓN sobre como gestionar estos 40 instrumentos e implementamos la TECNOLOGÍA para que pueda getionar de forma ágil sus programas de Compliance.
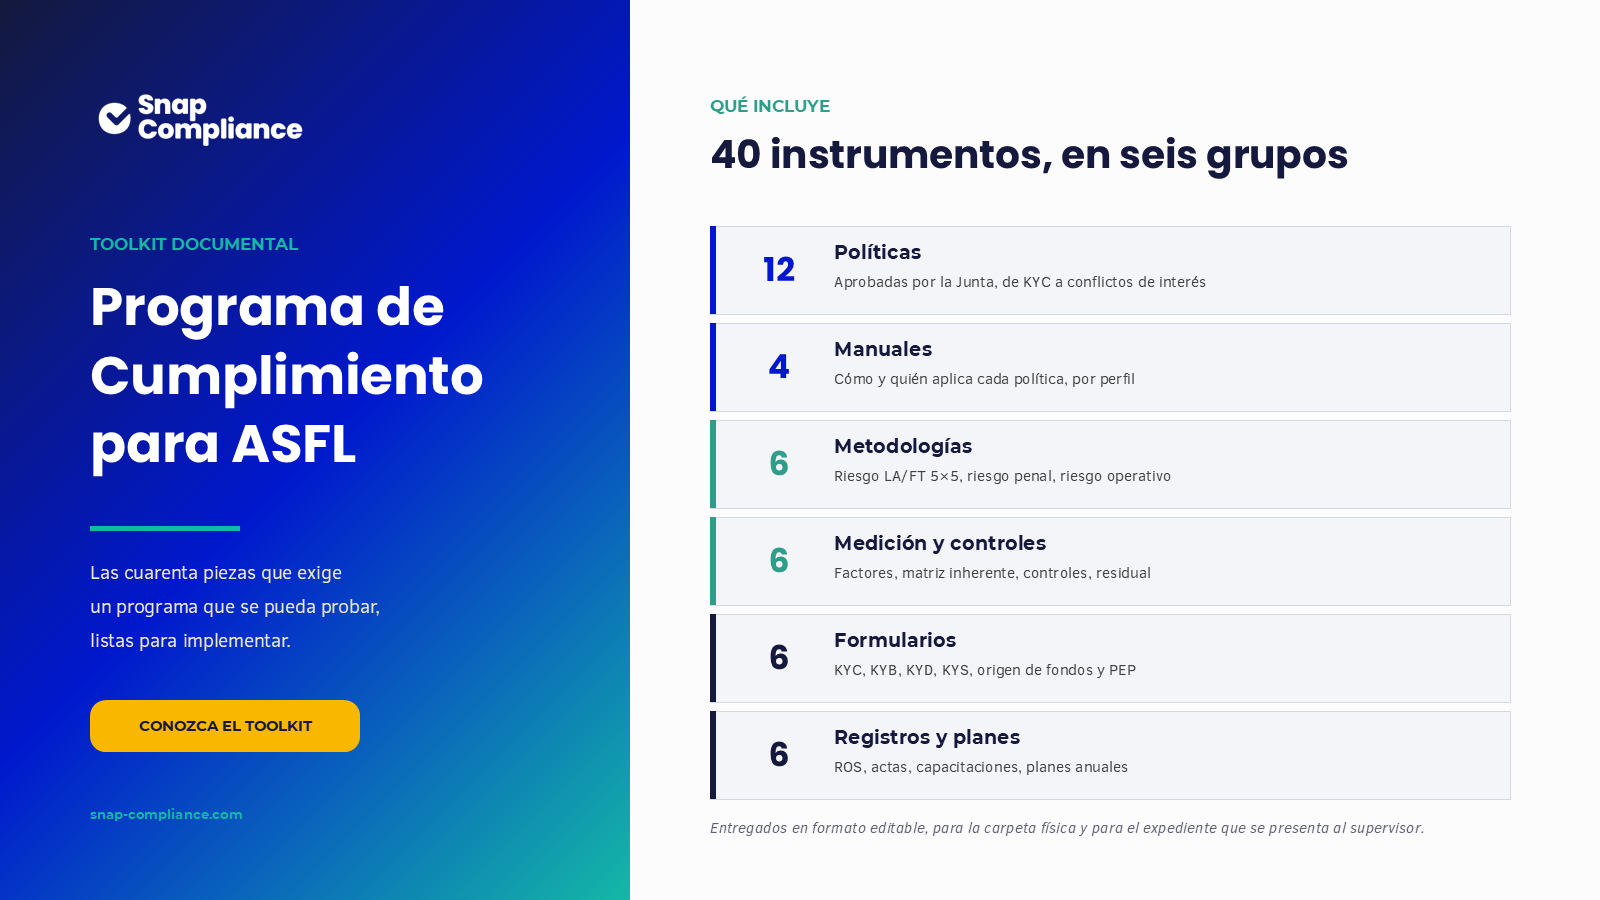 Las cuarenta piezas se entregan en formato editable, para la carpeta física y para el expediente que se presenta al supervisor, y cada una queda conectada con el control que la ejecuta dentro del Compliance OS.
Para empezar
Si dirige una ASFL, una fundación o una red que canaliza fondos de terceros, hay tres preguntas que vale la pena responder antes que cualquier otra:
¿Tiene designado un Oficial de Cumplimiento con facultades escritas, o solo un responsable de hecho?
Si un supervisor le pidiera hoy el expediente completo de una contraparte vinculada hace dos años, ¿podría reconstruirlo?
¿Cuánto tarda su organización en enterarse de que un miembro quedó incluido en una lista restrictiva?
Si alguna de las tres le incomoda, conversemos: hable con un especialista.
Contenido informativo sobre el marco normativo dominicano aplicable a las asociaciones sin fines de lucro. No constituye asesoría legal. Cada organización debe validar la aplicación concreta de estas obligaciones con su asesor jurídico y con su Oficial de Cumplimiento.